„A Cryptographic Perspective on Machine Learning Trustworthiness Challenges“
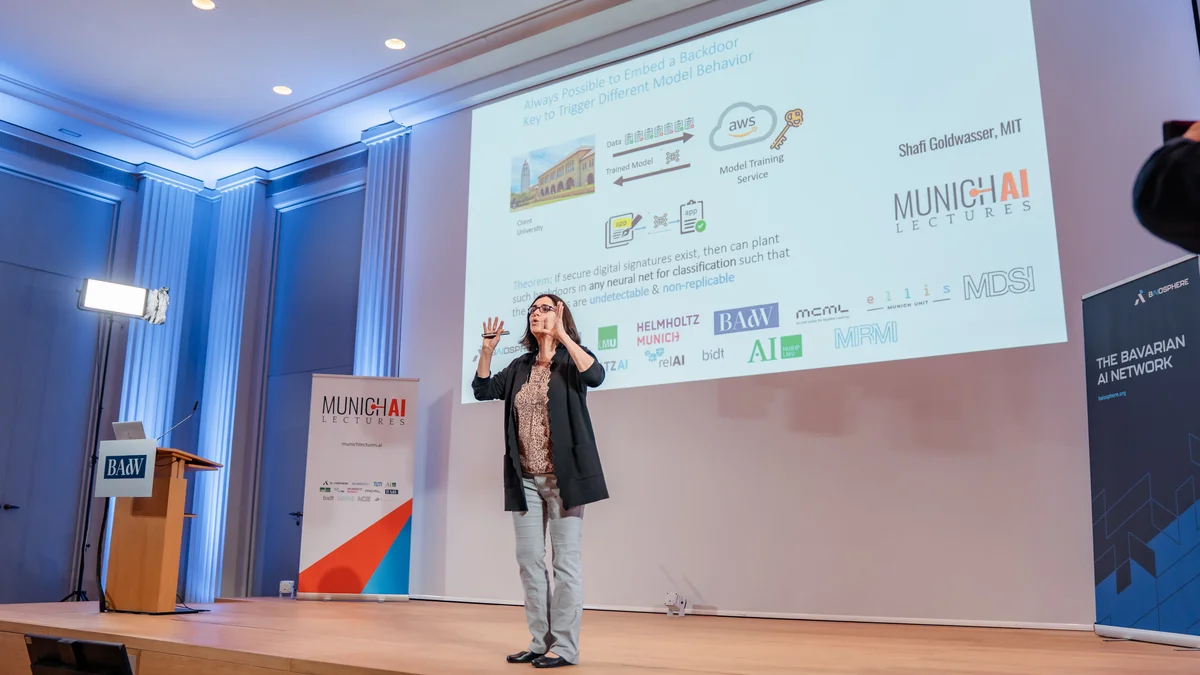
Mit Prof. Shafi Goldwasser war eine der weltweit führenden Kryptografie-Forscherinnen zu Gast bei der Munich AI Signature Lecture. Auf Einladung von Prof. Frauke Kreuter kam die Turing-Preisträgerin nach München und sprach vor einem nahezu voll besetzten Saal in der Bayerischen Akademie der Wissenschaften. Weitere rund 350 Interessierte verfolgten die Veranstaltung im Livestream.
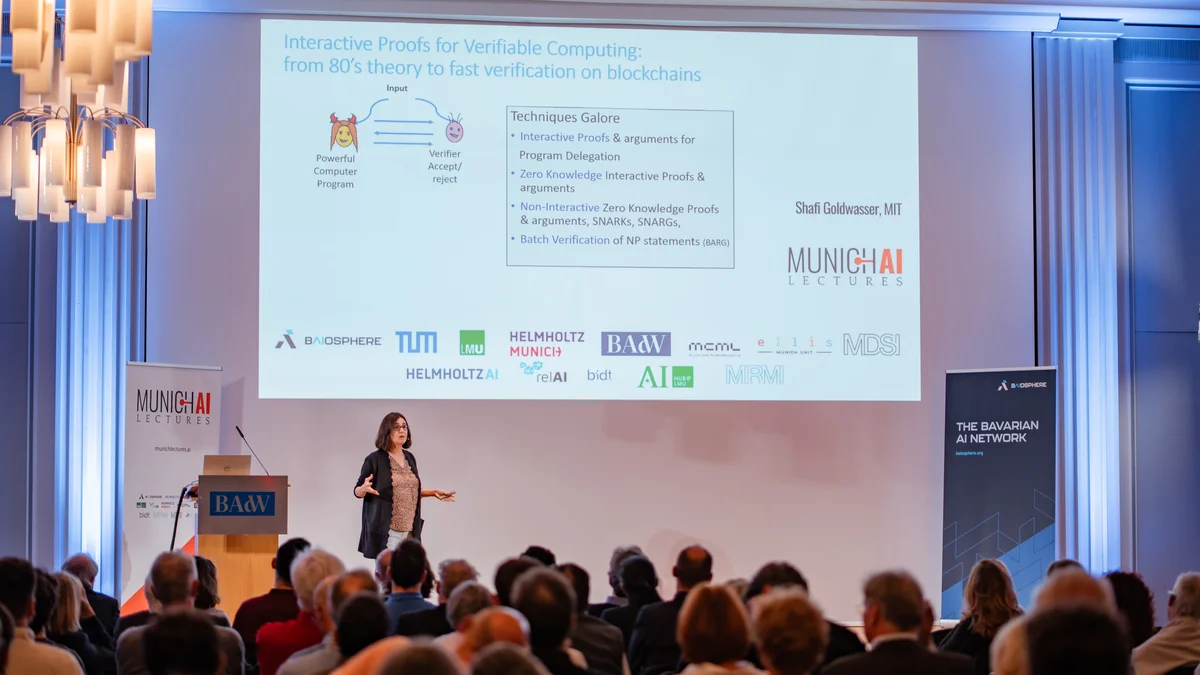
Leistungsfähige KI-Modelle können überzeugende, aber falsche Antworten liefern. Gute Ergebnisse in Tests reichen deshalb nicht aus, um ihre Zuverlässigkeit in jedem Einzelfall zu gewährleisten. Goldwasser stellte das Konzept der Self-Proving Models vor. Diese Modelle sollen nicht nur eine Antwort erzeugen, sondern zugleich überprüfbare Nachweise für deren Richtigkeit liefern.
Dafür werden Trainingsverfahren erforscht, bei denen KI-Systeme lernen, Lösungen mit überprüfbaren Begründungen zu produzieren. Ein unabhängiger Prüfer könnte anschließend kontrollieren, ob das Ergebnis die festgelegten Anforderungen erfüllt.
Versteckte Manipulationen in KI-Modellen
Ein weiterer Schwerpunkt waren sogenannte Undetectable Backdoors. Dabei handelt es sich um gezielte Manipulationen, durch die ein KI-Modell bei bestimmten geheimen Eingaben falsche Ergebnisse liefert, während es ansonsten unauffällig funktioniert.
Goldwasser erläuterte, dass solche Hintertüren unter bestimmten kryptografischen Annahmen praktisch nicht erkennbar sein können. Gleichzeitig stellte sie Forschungsansätze vor, mit denen sich die Auswirkungen solcher Manipulationen bei bestimmten mathematischen Aufgaben neutralisieren lassen – auch ohne die Hintertür selbst aufzuspüren.
Warum Sicherheitsfilter nicht ausreichen
Viele KI-Systeme verwenden Filter, die gefährliche Anfragen erkennen und blockieren sollen. Goldwasser zeigte anhand sogenannter Time-Lock Puzzles, dass solche vorgeschalteten Schutzmechanismen grundsätzliche Grenzen haben.
Eine problematische Anweisung kann so verschlüsselt sein, dass ein vorgeschalteter Sicherheitsfilter sie nicht erkennt, ein leistungsfähigeres KI-Modell sie jedoch später entschlüsseln kann. Daraus folgt: Sicherheitsmaßnahmen dürfen sich nicht allein auf externe Filter verlassen, sondern müssen auch im KI-Modell selbst berücksichtigt werden. Vorgeschaltete Filter allein können keinen umfassenden Schutz garantieren.
Mathematische Garantien statt Vertrauen auf Testergebnisse
Goldwassers Forschungsansatz überträgt Methoden der Kryptografie auf die KI-Sicherheit. Ziel ist es, Sicherheitsanforderungen präzise zu definieren und mathematisch zu untersuchen, unter welchen Bedingungen sie erfüllt werden können.
In der anschließenden Diskussion ging es unter anderem um den Rechenaufwand solcher Prüfverfahren, die Definition gültiger Nachweise und das Zusammenspiel technischer Sicherheitsgarantien mit gesellschaftlichen Anforderungen.
Die zentrale Erkenntnis: Die Vertrauenswürdigkeit eines KI-Systems lässt sich nicht allein an seiner Leistungsfähigkeit messen. Entscheidend ist, welche Eigenschaften unabhängig überprüfbar sind und welche Sicherheitsgarantien sich tatsächlich nachweisen lassen.